產品 · AI 代理 層
FinClaw
多租戶 AI 代理運行時
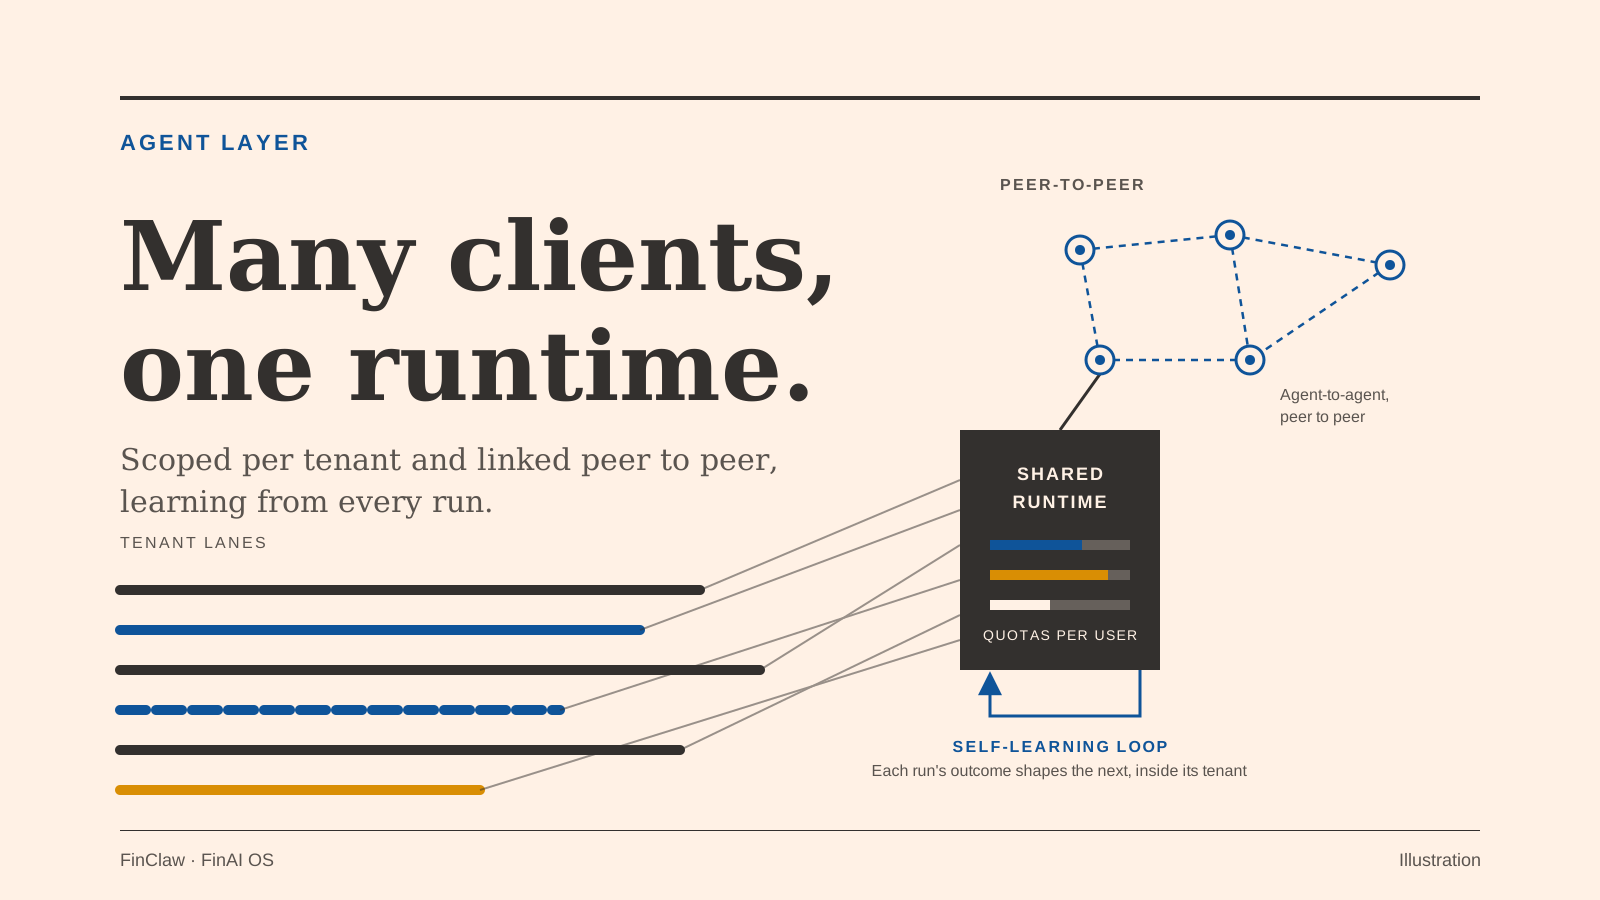
許多 AI 代理運行時是為一部機器上的一個人而設計的。FinClaw 是雲原生運行時,以一套共用部署服務眾多用戶。每個請求都限定至租戶與用戶,配額按用戶及租戶生效;由平台運行時,工具調用在沙箱中執行。你毋須為每位用戶預留一部機器。
免費下載 · 即將開源
試用 FinClaw CLI
一條命令即可在 macOS 或 Linux 上安裝 CLI,之後可用 `finclaw update` 從 GitHub Releases 更新。
macOS 與 Linux
curl -fsSL https://raw.githubusercontent.com/finogeeks/finclaw-cli/main/install.sh | sh把 `$HOME/.local/bin` 加入 PATH,然後確認安裝:
finclaw --version從 GitHub Releases 下載 Windows 版本,或使用 WSL2。
在技術堆疊中的位置
FinAI OS 的運行時
FinClaw 是 AI 代理運行的地方;FinHub 則把它們變成託管服務。FinClaw 是運行時核心:AI 代理循環、工具執行、記憶、技能與配額。它只需一個模型供應商即可獨立運行,亦可作為 FinHub 管理的預設運行時,透過一份運行時契約接入。它沒有內置的作業系統沙箱:邊界由 FinSAFE 提供,在平台中工具調用預設受約束運行。同一個運行時亦能以 CLI 形式在員工電腦上運行,FinDesk 內運行的正是它。
可單獨購買,亦可與其他 FinAI OS 產品整合。
能力
FinClaw 做什麼
在讓眾多 AI 代理安全共用同一個運行時之前,平台團隊需要的五件事。
- 1
租戶與用戶作用域
每個請求都帶有租戶和用戶,沒有單用戶模式。工作區、對話、記憶和排程任務都按租戶分區,一位客戶的上下文始終留在自己的通道裏。
- 2
配額與並發
並發數和每分鐘請求數可以按進程、按用戶設定上限。按租戶的配額預設值(迭代次數、令牌預算、成本)在設定中訂明,按用戶的覆蓋值來自身份服務。
- 3
由 FinSAFE 提供隔離
FinClaw 按設計不自帶沙箱。在平台中,每次工具調用預設在一個 FinSAFE 單元中運行;在桌面上,FinSAFE 約束整個進程。部署可以由一個共用運行時升級為每個租戶一個運行時,並在基礎設施支援時採用更強的邊界。
- 4
工具策略與審批
工具調用在唯讀、受監督或完全三種策略之一下運行。在受監督策略下,寫入操作和指令要等人批准,批准經一條獨立通道、憑獨立令牌返回,因此 AI 代理無法自行批准。FinClaw 設計為把對企業系統的寫入操作經由 FinGuard 執行。
- 5
排程與長時間運行
排程 AI 代理在 FinClaw 內運行,AI 代理可以在設定的時間主動行動,而不必等人來問。啟用後,運行可以從持久化檢查點恢復,每次 AI 代理運行都會留下審計記錄。
獨立使用 · 組合更強
單獨可用。納入技術堆疊更強。
FinClaw 可以單獨運行,對接你選擇的模型供應商。與其他 FinAI OS 產品配合,它更可獲得託管平台、沙箱和桌面端,這些原本都要你自行搭建。
單獨使用 FinClaw
單獨使用 FinClaw
- 只需一個模型供應商即可獨立運行,毋須其他服務
- 按租戶和用戶劃分的工作區、對話與記憶
- 按用戶及按租戶的配額
- 由運行時契約定義的 HTTP 與 SSE API,附一致性測試套件
- 雲原生容器,部署於貴機構自有數據中心或私有雲
- 可免費下載的 CLI,支援 macOS、Linux 和 Windows
與以下組合
身份、編排、對話記錄、模型、技能審核和訊息投遞都已圍繞運行時接好,FinClaw 只需專注於 AI 代理的工作。
在平台中,工具調用預設在 FinClaw 進程以外的 FinSAFE 單元中運行,網絡存取按策略設定,並疊加租戶白名單。
FinDesk 內置 FinClaw 作為桌面端運行時之一,預設在 FinSAFE 沙箱中運行,同一個運行時亦能在員工電腦上工作。
在財富解決方案中
每位個人顧問背後的執行環境
在個人財富 AI 代理中,FinClaw 執行每位客戶的顧問 AI 代理。每位客戶的對話、記憶和工作區都在其各自的用戶作用域內,一位客戶的上下文絕不會進入另一位客戶的上下文。
按客戶隔離
每位客戶的對話、記憶和工作區都在其各自的用戶作用域內,一位客戶的上下文絕不會進入另一位客戶的上下文。
關鍵時刻,按計畫觸達
定時 AI 代理可在關鍵時刻(例如學費到期)主動行動,而不必等待被詢問。訊息經平台的投遞、收件箱與推送送達客戶。
客戶應用與 持牌顧問控制台見解決方案頁。
- 步驟 1
評估
選擇共用運行時或按租戶運行時,以及你的基礎設施支援的隔離層級。
- 步驟 2
打好基礎
接入身份系統、模型供應商和 FinSAFE 單元,設定配額和對外連線白名單。
- 步驟 3
交接
執行一致性檢查和約束檢查,調校容量,把營運手冊交給你的平台團隊。